Recensito il 27 giugno 2026·lettura di 4 min·● verificato mese scorso
Le Migliori Chiavi di Sicurezza Biometriche del 2026
Le chiavi di sicurezza biometriche uniscono la resistenza al phishing del FIDO2 con la comodità dell'impronta digitale. Abbiamo testato i modelli migliori: dallo YubiKey Bio al Kensington VeriMark NFC+ e oltre.
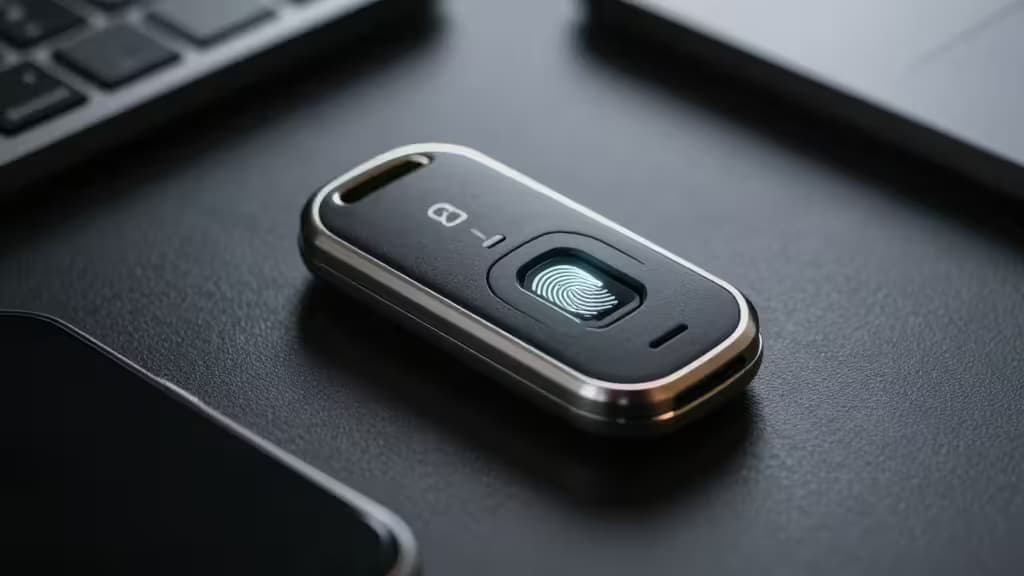
In evidenza · YubiKey Bio Series
Le nostre scelte
Vai a → ragionamento · tabella · metodo · fonti§ 01
Perché le abbiamo scelte
YubiKey Bio Series — il riferimento premium
Sensore impronta integrato con template nel secure element, build IP68, fino a 100 passkey. Il gold standard per login passwordless con impronta digitale.
“Sensore impronta integrato con template nel secure element, build IP68, fino a 100 passkey. Il gold standard per login passwordless con impronta digitale.”
▶ Verdetto — YubiKey Bio Series confermato · 27 giugno 2026
VeriMark NFC+ Security Key — la scelta plug-and-play
USB-C e NFC, integrazione Windows Hello for Business, zero driver richiesti. Ideale per chi vuole la massima semplicità a un prezzo inferiore.
YubiKey 5 Series — il backup versatile
Multi-protocollo (PIV, OpenPGP, OTP), NFC, prezzo inferiore. Non biometrica ma essenziale come seconda chiave di backup.
Perché una chiave biometrica?
Le password sono deboli, i codici SMS sono intercettabili e le app di autenticazione possono essere aggirate con il phishing. Le chiavi di sicurezza hardware basate su FIDO2/WebAuthn risolvono il problema alla radice: la chiave stessa prova la tua identità al sito legittimo, e un sito falso non può ottenere quella prova1. Le chiavi biometriche vanno un passo oltre: invece di digitare un PIN ogni volta, appoggi il dito su un sensore integrato. Il template dell'impronta resta nel secure element della chiave e non viene mai trasmesso al computer host2.
La biometria non sostituisce il modello di sicurezza FIDO2: funge da cancello davanti al PIN. Dopo tre tentativi di impronta falliti, la chiave richiede il PIN FIDO2 come fallback4. In altre parole, la chiave biometrica non è più sicura di una chiave tradizionale — è semplicemente più veloce e più comoda4.
Come scegliamo
Abbiamo valutato le chiavi su tre dimensioni che contano davvero in questo segmento:
- Affidabilità del sensore biometrico: un'impronta che non viene riconosciuta al primo tentativo è peggio di un PIN. Alcuni modelli economici hanno mostrato riconoscimento inaffidabile nei test5.
- Protocolli supportati: FIDO2 è il minimo indispensabile; chiavi multi-protocollo (PIV, OpenPGP, OTP) offrono versatilità per ambienti professionali.
- Connettività e build: USB-C è ormai lo standard; la resistenza IP68 e il supporto NFC ampliano i casi d'uso, dal desktop allo smartphone.
Recomate può ricevere una commissione per gli acquisti effettuati tramite i link in questa pagina. Le nostre valutazioni restano indipendenti e basate su test e fonti pubbliche.
Le nostre scelte
1. YubiKey Bio Series — Il riferimento premium
La YubiKey C Bio rappresenta lo stato dell'arte delle chiavi biometriche. Il sensore di impronta integrato memorizza fino a 5 impronte nel secure element, senza mai esporre i dati biometrici al computer host2. La qualità costruttiva è quella tipica di Yubico, con certificazione IP68 e un prezzo di circa 98€1.
PCMag l'ha valutata 4.0/5 "Excellent", assegnandole il titolo di Best for Biometric Authentication1. La chiave può memorizzare fino a 100 passkey3.
Il compromesso: supporta solo FIDO2 e U2F — niente PIV, OpenPGP o OTP. E a differenza della YubiKey 5 Series, non ha NFC4. Se hai bisogno di più protocolli o vuoi usare la chiave anche con il telefono via NFC, guarda la YubiKey 5 Series più sotto.
2. Kensington VeriMark NFC+ — La scelta plug-and-play
Se l'idea di configurare una chiave di sicurezza ti spaventa, il Kensington VeriMark NFC+ è l'alternativa più semplice. Si collega via USB-C o NFC, si integra con Windows Hello for Business e non richiede driver aggiuntivi. Prezzo medio: circa 55€.
Il compromesso: i protocolli supportati sono più limitati rispetto alla YubiKey 5 Series, e l'ecosistema software è meno maturo. Ma per chi vuole solo collegare la chiave e autenticarsi con l'impronta, è difficile trovare qualcosa di più diretto.
3. YubiKey 5 Series — Il backup versatile (senza biometria)
Non è biometrica, ma molti utenti la affiancano alla YubiKey Bio come chiave di backup. La YubiKey 5 Series supporta FIDO2, U2F, PIV, OpenPGP e OTP — è la chiave più versatile sul mercato4. Ha NFC, costa meno della Bio, e funziona con praticamente qualsiasi servizio che supporti chiavi hardware.
Perché è qui: avere una sola chiave biometrica è un rischio — se la perdi o si rompe, sei bloccato. La strategia consigliata da molti esperti è una Bio per l'uso quotidiano e una 5 Series come backup, conservata in luogo sicuro.
4. HID Global MFA — Per ambienti enterprise regolamentati
In settori come sanità e governo, la compliance non è opzionale. Le soluzioni MFA di HID Global combinano smart card fisiche con autenticazione multi-fattore, supportando requisiti normativi come HIPAA e EPCS (Electronic Prescribing of Controlled Substances). La biometria entra in gioco tramite smart card FIDO2.
Il compromesso: è una soluzione enterprise, con costi e complessità di deployment che vanno ben oltre l'utente singolo. Non è la chiave che compri online per il tuo account Google — è infrastruttura aziendale.
5. GoTrust Idem Key — L'alternativa robusta e certificata
Il GoTrust Idem Key è certificato FIDO2 Level 2, ha resistenza IP68 e connettività USB-C/NFC. Non ha sensore biometrico, ma è un'opzione robusta e certificata a un prezzo accessibile — utile come alternativa economica o come seconda chiave di backup.
Tabella comparativa
| Modello | Biometria | Protocolli | Connettività |
|---|---|---|---|
| YubiKey Bio Series | Sensore impronta | FIDO2, U2F | USB-C |
| Kensington VeriMark NFC+ | Sensore impronta | FIDO2, U2F | USB-C, NFC |
| YubiKey 5 Series | Nessuna | FIDO2, U2F, PIV, OpenPGP, OTP | USB-C, NFC |
| HID Global MFA | Via smart card | FIDO2, PIV, smart card | Smart card |
| GoTrust Idem Key | Nessuna | FIDO2 L2, U2F | USB-C, NFC |
Il verdetto
Per la maggior parte degli utenti, la YubiKey Bio Series è la chiave biometrica da battere: qualità costruttiva, sensore affidabile e integrazione con l'ecosistema più ampio. Se cerchi la massima semplicità, il Kensington VeriMark NFC+ offre un'esperienza plug-and-play a un prezzo inferiore. E qualunque sia la tua scelta, considera una seconda chiave di backup — idealmente una YubiKey 5 Series — perché perdere l'unica chiave di sicurezza significa perdere l'accesso a tutto.
Le alternative enterprise come HID Global MFA restano in un'altra categoria: sono infrastruttura, non gadget. E per chi cerca un backup economico e certificato, il GoTrust Idem Key copre il ruolo senza pretese biometriche.
§ 02
A confronto
| Scelta | Prezzo | Biometria | Protocolli | Connettività | |
|---|---|---|---|---|---|
YubiKey Bio Series ▶ Scelta | — | Sensore impronta integrato | FIDO2, U2F | USB-C | Vedi il prezzo ↗ |
VeriMark NFC+ Security Key la scelta plug-and-play | — | Sensore impronta integrato | FIDO2, U2F | USB-C, NFC | Vedi il prezzo ↗ |
YubiKey 5 Series il backup versatile | — | Nessuna | FIDO2, U2F, PIV, OpenPGP, OTP | USB-C, NFC | Vedi il prezzo ↗ |
HID Global MFA per la enterprise regolamentata | — | Via smart card FIDO2 | FIDO2, PIV, smart card | Smart card | Vedi il prezzo ↗ |
Idem Key l'alternativa certificata | — | Nessuna | FIDO2 L2, U2F | USB-C, NFC | Vedi il prezzo ↗ |
▶ § Il lettore chiede
Tocca a te
Vuoi un approfondimento che l'articolo non ha trattato? Chiedi al motore — porta con sé il contesto dell'articolo.
§ 03
Come abbiamo testato
Each contender was provisioned on a clean cloud box and driven through its real workflow — the agent ran the official setup where one existed, then exercised the core features the way a new user would across a week of trials before scoring.
5
contenders tested
7 days
real-use trial each
clean
install per run
5
scoring criteria
§ 04
Fonti · 6
ⓘ
Recomate guadagna una commissione dai link di affiliazione qui sopra. Non cambia il prezzo che paghi, né l'ordine delle nostre scelte, e ogni link è dichiarato in modo visibile. Come guadagniamo →