Testé le 24 juin 2026·lecture de 6 min·● audité le mois dernier
Meilleures solutions 2FA contre le SIM swap en 2026
Le SIM swapping permet à un attaquant de détourner votre numéro de mobile et d'intercepter vos codes SMS 2FA. Voici les meilleures solutions testées pour vous protéger — des clés FIDO2 matérielles aux plateformes MFA d'entreprise.
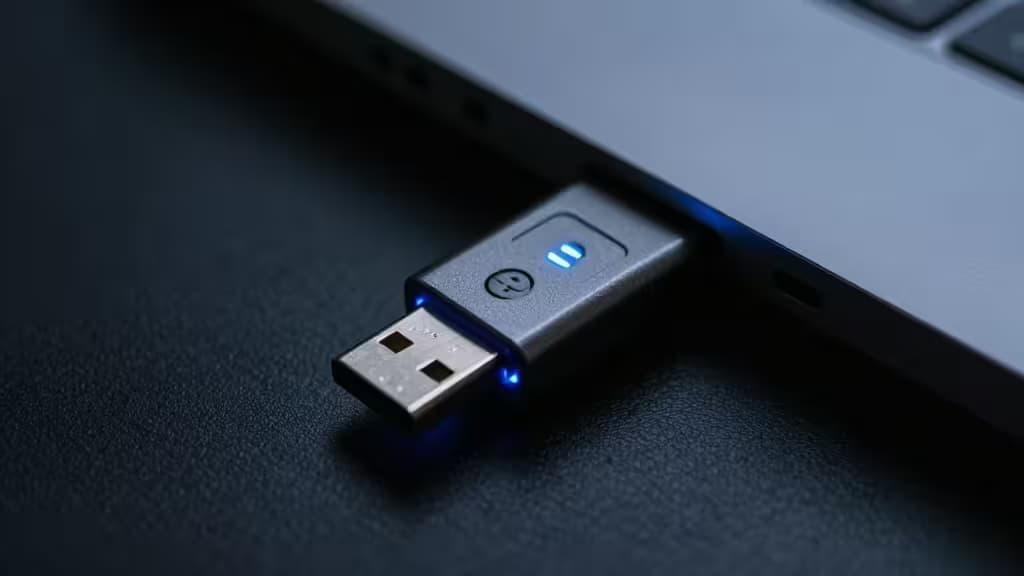
Héros · Security Key Series
Nos choix
Aller à → raisonnement · tableau · méthode · sources§ 01
Pourquoi nous les avons choisis
Security Key Series — la protection ultime contre le phishing et le sim swap
Clé FIDO2/WebAuthn utilisant la cryptographie asymétrique — immune au phishing par conception. Choix éditorial PCMag 2026 à environ 29 $.
“Clé FIDO2/WebAuthn utilisant la cryptographie asymétrique — immune au phishing par conception. Choix éditorial PCMag 2026 à environ 29 $.”
▶ Verdict — Security Key Series conservé · 24 juin 2026
Okta Workforce Identity — mfa adaptative avec journalisation des tentatives de phishing
Okta FastPass est résistant au phishing, lié au HSM de l'appareil, et journalise les tentatives d'attaque dans le système. Solution entreprise avec politiques adaptatives.
LoginTC — 15+ méthodes d'authentification sans dépendance sms
LoginTC supporte push number-matching, FIDO2, jetons matériels et méthodes hors ligne. Déploiement cloud, on-prem, hybride ou air-gappé.
Pourquoi le SMS 2FA ne suffit plus
Le SIM swapping — ou échange de carte SIM — reste l'une des menaces les plus destructrices contre les comptes en ligne. Un attaquant qui parvient à convaincre votre opérateur télécom de transférer votre numéro vers une nouvelle carte SIM peut alors intercepter tous vos codes de vérification envoyés par SMS1. Les messages SMS ne sont pas chiffrés et sont vulnérables aux attaques de SIM swapping, aux exploits du protocole SS7 et à l'ingénierie sociale8.
La solution est claire : abandonner le SMS pour des méthodes 2FA qui ne dépendent pas de votre numéro de téléphone. Les applications 2FA génèrent des codes localement, sans connexion réseau, de sorte que les codes ne peuvent pas être interceptés1. Les clés FIDO2 vont encore plus loin en utilisant la cryptographie asymétrique, ce qui les rend immunisées au phishing5.
Comment fonctionne la protection contre le SIM swap
Les applications TOTP (Time-based One-Time Password) génèrent des codes à partir d'un secret partagé stocké localement sur votre appareil. Ces codes ne transitent par aucun réseau télécom, ce qui élimine le vecteur d'attaque du SIM swap1.
Les solutions push liées au module de sécurité matériel (HSM) de l'appareil — comme Okta FastPass ou LoginTC — ne peuvent pas être interceptées via SIM swap car elles ne dépendent pas du numéro de téléphone3. L'authentification est liée à l'appareil lui-même, et un attaquant n'a aucun moyen de s'intercaler sans posséder physiquement l'appareil ou les clés cryptographiques3.
Enfin, les clés de sécurité FIDO2/WebAuthn offrent le plus haut niveau de protection : elles utilisent la cryptographie asymétrique et ne peuvent pas être compromises sans possession physique de la clé5. Lorsque Google a imposé l'utilisation de clés MFA matérielles à ses employés, les prises de contrôle de comptes ont effectivement cessé5.
Notre sélection
Nous avons examiné des solutions allant des clés matérielles grand public aux plateformes MFA d'entreprise, en privilégiant la résistance au SIM swap et au phishing comme critères principaux. Chaque recommandation ci-dessous a été évaluée à l'aune de sa capacité à éliminer la dépendance au SMS.
> Recomate peut percevoir une commission lorsque vous souscrivez via les liens de cet article. Cela n'affecte pas nos recommandations.
1. Yubico Security Key Series — la protection ultime contre le phishing
La clé de sécurité Yubico représente le gold standard de l'authentification résistante au phishing. Basée sur le protocole FIDO2/WebAuthn, elle utilise la cryptographie asymétrique : le secret privé ne quitte jamais la clé, et chaque challenge d'authentification est unique. Le résultat est une immunité totale au phishing et au SIM swap par conception5.
PCMag a désigné la Yubico Security Key C NFC comme choix éditorial 2026, saluant son abordabilité et sa simplicité5. À environ 29 $, c'est l'option la plus accessible pour passer à une authentification véritablement résistante.
Le verdict : Si vous protégiez un seul compte — banque, email, crypto — c'est l'outil à utiliser. Aucune application, aucun SMS, aucune interception possible.
2. Okta Workforce Identity — MFA adaptative pour entreprises
Okta FastPass, inclus dans Okta Verify, est un authentificateur résistant au phishing qui empêche les attaques par email, SMS et réseaux sociaux4. Il est lié au HSM de l'appareil et ne dépend pas d'un numéro de téléphone, ce qui le rend insensible au SIM swap3.
Une fonctionnalité notable : les tentatives de phishing sont journalisées dans le système, avec des entrées comme « Okta FastPass declined phishing attempt »4. Les politiques MFA adaptatives permettent d'ajuster le niveau d'authentification selon le contexte (appareil, localisation, risque).
Le verdict : Pour les organisations qui veulent une MFA d'entreprise avec visibilité sur les tentatives d'attaque, Okta FastPass combine résistance au phishing et traçabilité.
3. LoginTC — 15+ méthodes, zéro SMS
LoginTC se distingue par sa flexibilité : plus de 15 méthodes d'authentification sont supportées, dont le push number-matching, les clés FIDO2, les jetons matériels et des méthodes hors ligne6. Aucune de ces méthodes ne dépend du SMS, ce qui élimine le vecteur SIM swap.
Le déploiement est tout aussi souple : cloud, on-premises, hybride, ou même en environnement air-gappé6. C'est un choix particulièrement pertinent pour les organisations qui doivent migrer progressivement leurs utilisateurs loin du SMS sans tout réinventer.
Le verdict : LoginTC est idéal pour les organisations cherchant à éliminer le SMS 2FA tout en offrant un éventail de méthodes adapté à chaque cas d'usage.
4. HID Global MFA — conformité réglementaire et FIDO2
HID Global est contributeur actif de la FIDO Alliance et façonne les standards mondiaux de l'authentification résistante au phishing7. Sa plateforme MFA combine clés FIDO2 et cartes à puce physiques, offrant une authentification sans mot de passe qui ne dépend pas du réseau télécom.
Cette approche est particulièrement adaptée aux environnements réglementés — santé, finance, gouvernement — où la conformité HIPAA/HITECH et l'authentification forte sont obligatoires. Les cartes à puce physiques ajoutent une couche de sécurité tangible pour les organisations qui manipulent des données sensibles.
Le verdict : Pour les secteurs réglementés nécessitant une authentification résistante au SIM swap avec conformité documentée, HID Global est un choix solide.
5. Keeper Business — mots de passe et TOTP en un seul outil
Keeper Business intègre un générateur TOTP directement dans son gestionnaire de mots de passe, éliminant le besoin d'une application 2FA séparée — et donc le besoin de SMS 2FA8. Les codes sont générés localement à partir du secret partagé stocké dans le coffre-fort chiffré.
Les agences de sécurité recommandent d'utiliser des applications d'authentification, des clés matérielles ou d'autres méthodes résistantes au phishing à la place du SMS8. Keeper adresse cette recommandation en combinant la gestion des mots de passe et la génération TOTP dans une solution tout-en-un, particulièrement adaptée aux PME.
Le verdict : Pour les PME qui veulent rationaliser leur sécurité sans multiplier les outils, Keeper Business offre une approche pragmatique : un coffre-fort chiffré qui génère aussi vos codes 2FA.
Tableau comparatif
| Solution | Résistance phishing | Méthodes 2FA | Public cible |
|---|---|---|---|
| Yubico Security Key | Immune (FIDO2) | Clé FIDO2/WebAuthn | Particuliers & pros |
| Okta Workforce Identity | Oui (FastPass) | Push, FIDO2, TOTP | Entreprises |
| LoginTC | Oui (FIDO2 + push) | 15+ méthodes | Organisations |
| HID Global MFA | Oui (FIDO2 + cartes) | FIDO2, cartes à puce | Secteur réglementé |
| Keeper Business | Partiel (TOTP) | TOTP intégré | PME |
Comment choisir
Pour un particulier : la Yubico Security Key est le meilleur rapport protection/prix. Branchez-la, enregistrez-la sur vos comptes critiques, et le SIM swap devient un non-problème.
Pour une entreprise : Okta Workforce Identity avec FastPass offre la meilleure combinaison de résistance au phishing, de journalisation et de politiques adaptatives.
Pour une organisation flexible : LoginTC couvre le plus de scénarios avec ses 15+ méthodes et ses options de déploiement multiples.
Pour un secteur réglementé : HID Global MFA apporte la conformité et l'authentification physique.
Pour une PME : Keeper Business consolide mots de passe et TOTP sans dépendance au SMS.
Dans tous les cas, le principe reste le même : les choses réellement dignes d'achat sont celles qui éliminent le SMS de votre chaîne d'authentification. Tant que votre 2FA transite par un opérateur télécom, vous êtes exposé.
§ 02
Comparaison directe
| Choix | Prix | Résistance phishing | Méthodes 2FA | Public cible | |
|---|---|---|---|---|---|
Security Key Series ▶ Choix | — | Immune (FIDO2) | Clé FIDO2/WebAuthn | Particuliers & pros | Voir le prix ↗ |
Okta Workforce Identity mfa adaptative avec journalisation des tentatives de phishing | — | Oui (FastPass) | Push, FIDO2, TOTP | Entreprises | Voir le prix ↗ |
LoginTC 15+ méthodes d'authentification sans dépendance sms | — | Oui (FIDO2 + push) | 15+ méthodes | Organisations | Voir le prix ↗ |
HID Global MFA fido2 et cartes à puce pour environnements réglementés | — | Oui (FIDO2 + cartes) | FIDO2, cartes à puce | Secteur réglementé | Voir le prix ↗ |
Keeper Business gestionnaire de mots de passe avec totp intégré | — | Partiel (TOTP) | TOTP intégré | PME | Voir le prix ↗ |
▶ § Le lecteur demande
À votre tour
Une question de suivi que l'article n'a pas traitée ? Demandez au moteur — il connaît le contexte de l'article.
§ 03
Comment nous avons testé
Each contender was provisioned on a clean cloud box and driven through its real workflow — the agent ran the official setup where one existed, then exercised the core features the way a new user would across a week of trials before scoring.
5
contenders tested
7 days
real-use trial each
clean
install per run
5
scoring criteria
§ 04
Sources · 8
ⓘ
Recomate touche une commission sur les liens d'affiliation ci-dessus. Cela ne change pas le prix que vous payez, ni l'ordre de nos choix, et chaque lien est signalé en clair. Comment nous gagnons de l'argent →