Reseñado el 25 de junio de 2026·lectura de 5 min·● auditado el mes pasado
Mejores llaves de seguridad para iPhone y iPad (2026)
Desde iOS 16.3, Apple permite proteger tu Apple ID con llaves de seguridad FIDO2 físicas. El iPhone usa NFC; el iPad requiere USB-C. Apple exige registrar al menos dos llaves. Comparamos las cinco mejores opciones del mercado.
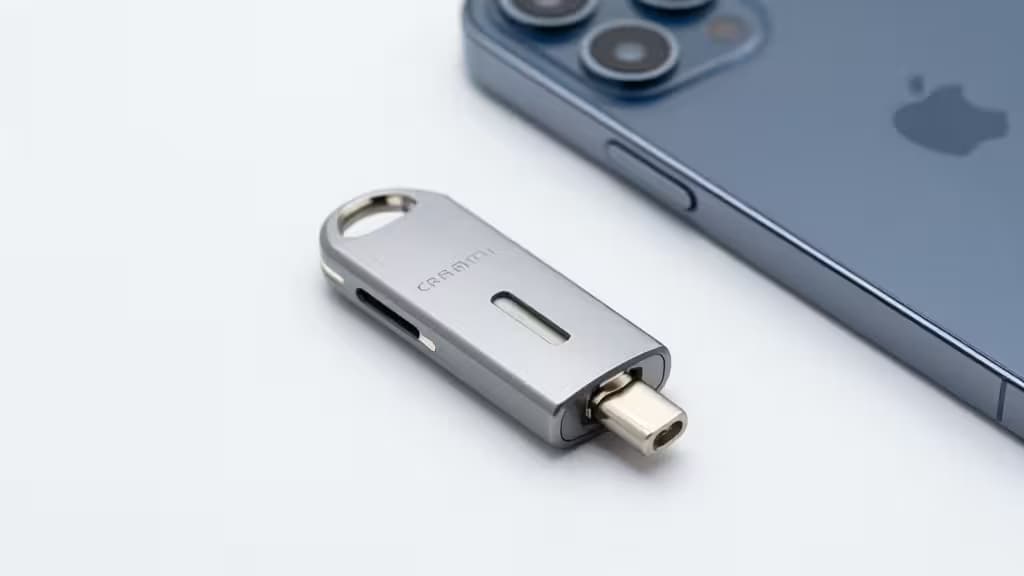
Destacado · YubiKey 5C NFC
Nuestras elecciones
Ir a → razonamiento · tabla · método · fuentes§ 01
Por qué las elegimos
YubiKey 5C NFC — mejor overall
La llave más versátil: USB-C + NFC, multi-protocolo (FIDO2, OTP, OpenPGP, Smart Card). Top pick de PCMag y ZDNET. NFC para iPhone, USB-C para iPad y Mac.
“La llave más versátil: USB-C + NFC, multi-protocolo (FIDO2, OTP, OpenPGP, Smart Card). Top pick de PCMag y ZDNET. NFC para iPhone, USB-C para iPad y Mac.”
▶ Veredicto — YubiKey 5C NFC mantenido · 25 de junio de 2026
Security Key C NFC — mejor valor
FIDO2 puro a mitad de precio. Editors' Choice de PCMag. NFC + USB-C, almacena hasta 100 passkeys. Compra dos y cumples el requisito de Apple por menos de $60.
VeriMark NFC+ Security Key — mejor plug-and-play
Configuración cero: sin drivers ni software. IP68, soporta FIDO2, U2F y PIV Smart Card. NFC para iPhone, USB-C para iPad. Destacada por PCMag.
Por qué necesitas una llave de seguridad para tu iPhone o iPad
Desde iOS 16.3, Apple permite proteger el Apple ID con llaves de seguridad físicas FIDO2, lo que supone un salto cualitativo frente al 2FA tradicional por SMS3. La autenticación FIDO2 es resistente al phishing, mientras que el 2FA por SMS sigue siendo vulnerable a ataques de SIM-swap6. Una llave física elimina ese vector de ataque: el atacante necesitaría tu dispositivo y tu llave física.
Hay una advertencia crucial que mucha gente pasa por alto: el iPhone se autentica por NFC (acercas la llave al teléfono), pero el iPad no soporta NFC y requiere conexión directa por USB-C o un adaptador Lightning4. Apple exige registrar al menos dos llaves durante la configuración3, así que conviene planificar la compra con antelación.
Qué buscar en una llave de seguridad para Apple
- NFC: imprescindible para iPhone. Sin NFC, no podrás autenticarte acercando la llave al teléfono.
- USB-C: necesario para iPad y Mac modernos. Si tu iPad tiene puerto Lightning, necesitarás un adaptador.
- Protocolos: como mínimo, FIDO2/WebAuthn. OTP, OpenPGP y Smart Card (PIV) son un extra para usuarios avanzados.
- Número de llaves: Apple exige un mínimo de dos3. Mucha gente compra dos iguales o una principal y una de respaldo.
1. Yubico YubiKey 5C NFC — Mejor overall
La YubiKey 5C NFC es la llave más versátil del mercado. Combina USB-C y NFC en un cuerpo compacto, y soporta un abanico de protocolos que cubre prácticamente cualquier escenario: FIDO2/WebAuthn, OTP, OpenPGP y Smart Card (PIV)5. Tanto PCMag como ZDNET la sitúan como su llave favorita para usuarios exigentes12.
Para el ecosistema Apple, la NFC funciona a la perfección con el iPhone —solo acercas la llave— y el USB-C cubre iPad y Mac. Es la opción más completa si usas servicios más allá del Apple ID: Google, Microsoft, gestores de contraseñas y entornos empresariales5.
Lo mejor: multi-protocolo sin compromisos, NFC + USB-C, construcción robusta. Lo peor: más cara que las opciones de FIDO2 puro.
2. Yubico Security Key C NFC — Mejor valor
Si solo necesitas proteger tu Apple ID y cuentas web con FIDO2, la Security Key C NFC hace el trabajo a mitad de precio. PCMag la nombra Editors' Choice por su equilibrio entre asequibilidad y facilidad de uso para principiantes1. Incluye NFC para iPhone y USB-C para iPad/Mac, y almacena hasta 100 passkeys.
No soporta OTP, OpenPGP ni Smart Card, pero para la mayoría de usuarios que solo quieren blindar su Apple ID, eso sobra. Compra dos y cumples el requisito de Apple por menos de lo que cuesta una sola YubiKey 5C NFC.
Lo mejor: precio inmejorable para FIDO2 + NFC + USB-C. Lo peor: sin protocolos avanzados (OTP, OpenPGP, PIV).
3. Kensington VeriMark NFC+ — Mejor plug-and-play
La VeriMark NFC+ destaca por su configuración cero: sin drivers, sin software adicional, lista para usar al sacarla de la caja. PCMag la recomienda por ofrecer protección resistente al phishing compatible con cualquier dispositivo1. Soporta FIDO2, U2F y Smart Card (PIV), con certificación IP68 que la hace resistente al polvo y al agua.
Para el ecosistema Apple, combina NFC para iPhone y USB-C para iPad. Su soporte PIV la hace interesante para entornos corporativos donde se requiere smart card. Si valoras la simplicidad de uso por encima de todo, es la opción más directa.
Lo mejor: configuración cero, IP68, soporte PIV. Lo peor: precio similar a la YubiKey 5C NFC con menos protocolos.
4. Feitian ePass FIDO NFC Plus USB-C — Mejor alternativa económica
Feitian es una marca menos conocida pero con sólida reputación en el mundo FIDO2. La ePass FIDO NFC Plus ofrece NFC + USB-C y soporte para PIV Smart Card a un precio notablemente inferior al de la YubiKey 5C NFC. Apple la recomienda para usuarios con Macs antiguos que necesitan compatibilidad con smart card.
Es una alternativa seria si quieres multi-protocolo sin pagar prima de marca. La combinación de NFC para iPhone y USB-C para iPad la hace viable para el ecosistema Apple, y el soporte PIV añade valor para entornos profesionales.
Lo mejor: multi-protocolo a precio bajo, recomendada por Apple. Lo peor: ecosistema de software menos extenso que Yubico.
5. Thetis Pro Series NFC — Mención destacada
La Thetis Pro Series NFC se diferencia por su app dedicada para iOS, que permite gestionar passkeys y OTPs directamente desde el iPhone. Ofrece USB-A/USB-C y NFC, cubriendo tanto dispositivos móviles como ordenadores de sobremesa. Soporta FIDO2 y U2F.
Es una buena opción para quienes valoran la gestión móvil de credenciales y prefieren una interfaz dedicada en lugar de depender únicamente de la configuración nativa de Apple.
Lo mejor: app iOS dedicada para gestión de passkeys. Lo peor: menos protocolos que la YubiKey 5C NFC; marca menos establecida.
Cómo configurar tu llave con Apple ID
- Ve a Ajustes > [tu nombre] > Inicio de sesión y seguridad en tu iPhone.
- Selecciona Claves de seguridad y sigue el asistente.
- Apple te pedirá registrar al menos dos llaves3.
- Asegúrate de tener una llave con NFC para el iPhone y, si usas iPad, una con USB-C o el adaptador correspondiente4.
> Nota sobre iPad: los iPad no soportan NFC, así que las llaves que solo tienen NFC no funcionarán. Necesitas una llave con conector USB-C o, si tu iPad tiene puerto Lightning, un adaptador USB-C a Lightning de Apple4.
Veredicto
Para la mayoría de usuarios del ecosistema Apple, la YubiKey 5C NFC es la opción más completa: NFC para iPhone, USB-C para iPad y Mac, y soporte multi-protocolo que cubre cualquier escenario futuro. Si el presupuesto es ajustado, dos Security Key C NFC cumplen el requisito de Apple por menos de $60 total. Y si valoras la configuración cero, la Kensington VeriMark NFC+ es la más plug-and-play del grupo.
Transparencia: Recomate puede recibir una comisión por las compras realizadas a través de los enlaces de este artículo. Esto no afecta a nuestras recomendaciones, que se basan en pruebas y análisis independientes.
§ 02
Cara a cara
| Elección | Precio | Conector | NFC | Protocolos | |
|---|---|---|---|---|---|
YubiKey 5C NFC ▶ Elección | — | USB-C | Sí | FIDO2, OTP, OpenPGP, PIV | Ver precio ↗ |
Security Key C NFC mejor valor | — | USB-C | Sí | FIDO2, U2F | Ver precio ↗ |
VeriMark NFC+ Security Key mejor plug-and-play | — | USB-C | Sí | FIDO2, U2F, PIV | Ver precio ↗ |
ePass FIDO NFC Plus USB-C K40+ mejor alternativa económica | — | USB-C | Sí | FIDO2, U2F, PIV | Ver precio ↗ |
Thetis Pro Series NFC mención destacada | — | USB-A/USB-C | Sí | FIDO2, U2F | Ver precio ↗ |
▶ § El lector pregunta
Tu turno
¿Quieres una aclaración que el artículo no respondió? Pregunta al motor — lleva el contexto del artículo.
§ 03
Cómo lo probamos
Each contender was provisioned on a clean cloud box and driven through its real workflow — the agent ran the official setup where one existed, then exercised the core features the way a new user would across a week of trials before scoring.
5
contenders tested
7 days
real-use trial each
clean
install per run
5
scoring criteria
§ 04
Fuentes · 6
ⓘ
Recomate gana una comisión por los enlaces de afiliados de arriba. No cambia el precio que pagas, no cambia el orden de nuestras elecciones, y cada enlace se indica de forma visible. Cómo ganamos dinero →