Getestet am 24. Juni 2026·4 Min. Lesezeit·● geprüft letzten Monat
Beste YubiKey-Alternativen: 5 Security-Keys und MFA-Lösungen im Vergleich
YubiKey dominiert den Markt für Hardware-Security-Keys, doch sie ist teuer ($50–98) und oft überdimensioniert. Wir vergleichen fünf Alternativen — von Hardware-Keys mit FIDO2 bis zu softwarebasierter MFA für Unternehmen.
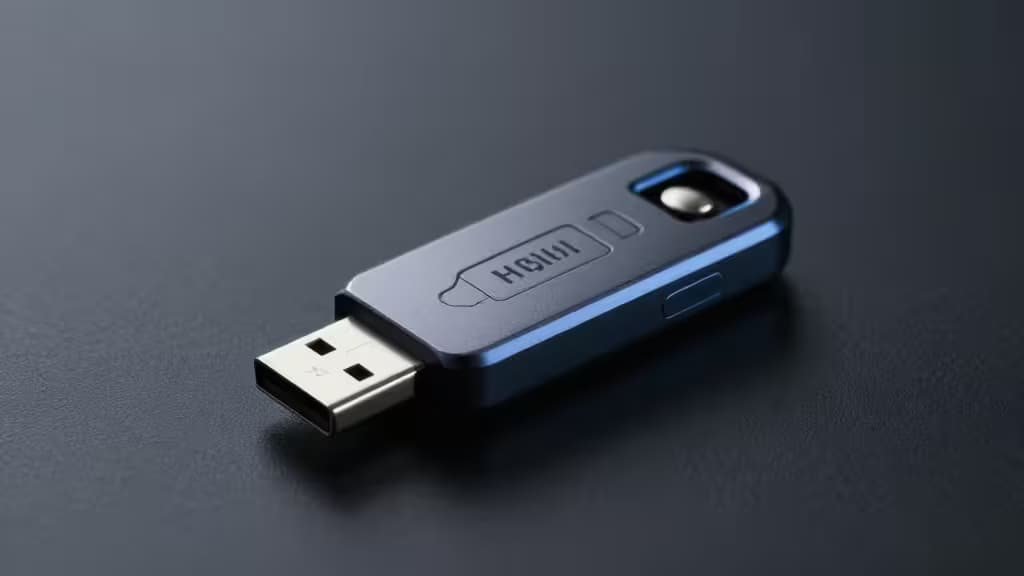
Held · VeriMark NFC+ Security Key
Unsere Picks
Springe zu → Begründung · Tabelle · Methode · Quellen§ 01
Warum wir sie gewählt haben
VeriMark NFC+ Security Key — beste plug-and-play-alternative mit biometrie
FIDO2 mit USB-C, NFC und Windows-Hello-Integration — die direkteste Hardware-Alternative zur YubiKey für Privatnutzer und KMU.
“FIDO2 mit USB-C, NFC und Windows-Hello-Integration — die direkteste Hardware-Alternative zur YubiKey für Privatnutzer und KMU.”
▶ Urteil — VeriMark NFC+ Security Key bestätigt · 24. Juni 2026
HID Global MFA — beste enterprise-lösung für regulierte branchen
Smartcard-basierte MFA mit PIV und FIPS-Zertifizierung für HIPAA/HITECH/EPCS — wenn YubiKeys PIV nicht ausreicht.
Okta Workforce Identity — beste softwarebasierte mfa für sso
Adaptive Multi-Faktor-Authentifizierung über SAML/OIDC mit breiter App-Integration — ohne Hardware-Voraussetzung, YubiKey-kompatibel.
YubiKey-Alternativen: Welcher Security-Key passt zu Ihnen?
Die YubiKey 5C NFC kostet rund 58 $ und unterstützt FIDO2, U2F, PIV, OpenPGP und OTP — ein beeindruckendes Protokoll-Arsenal, das aber nicht jeder braucht1. Für viele Nutzer genügt FIDO2/WebAuthn, um Google, GitHub und Online-Banking abzusichern. Andere suchen nach Open-Source-Alternativen oder benötigen MFA-Lösungen für regulierte Unternehmensumgebungen, in denen eine physische Taste schlicht nicht praktikabel ist.
Wir haben fünf Alternativen geprüft — Hardware-Keys und softwarebasierte MFA-Plattformen —, die je nach Profil (Privatnutzer, KMU, Klinik, Enterprise) die bessere Wahl sein können. Die Dinge, die sich wirklich lohnen.
Worauf es bei FIDO2-Keys ankommt
Die wichtigste Eigenschaft eines Security-Keys ist die Kompatibilität mit FIDO2/WebAuthn — dem Standard, den Google, Microsoft, Apple und praktisch alle großen Plattformen unterstützen1. Darüber hinaus zählen:
- Konnektivität: USB-C, USB-A und NFC für mobile Nutzung.
- Passkey-Kapazität: Wie viele Accounts lassen sich speichern? Google Titan etwa verwaltet 250 Passkeys1.
- Biometrie: Einige Keys wie der Kensington VeriMark NFC+ integrieren Windows Hello for Business1.
- Open-Source vs. proprietär: Nitrokey und SoloKeys bieten quelloffene Firmware34.
- Enterprise-Funktionen: PIV, OpenPGP und FIPS-Zertifizierungen für regulierte Branchen1.
Hardware-Keys vs. softwarebasierte MFA
Nicht jedes Szenario erfordert einen physischen Token. In Kliniken, auf Terminal-Servern oder in Legacy-VPNs ist eine softwarebasierte Multi-Faktor-Authentifizierung oft die einzige praktikable Lösung. Plattformen wie Okta Workforce Identity oder LoginTC decken diesen Bedarf über RADIUS, SAML und LDAP ab2. Wir berücksichtigen daher sowohl Hardware-Keys als auch MFA-Software in diesem Vergleich.
1. Kensington VeriMark NFC+ — beste Plug-and-Play-Alternative mit Biometrie
Der Kensington VeriMark NFC+ (ca. 54 $) ist ein FIDO2-Key mit USB-C und NFC, der sich durch nahtlose Windows-Hello-for-Business-Integration auszeichnet1. PCMag hebt ihn als beste Plug-and-Play-Lösung hervor1, und ZDNET nennt ihn den besten Key mit Biometrie2.
Warum er überzeugt: FIDO CTAP2.1, NFC für Smartphones und ein Fingerabdrucksensor, der den Key nur nach erfolgreicher Biometrie freigibt. Wer primär in einer Windows-Umgebung arbeitet und eine nahtlose Anmeldung ohne PIN-Eingabe wünscht, findet hier die direkteste YubiKey-Alternative.
Grenzen: Kein PIV oder OpenPGP — für Enterprise-PKI-Anwendungen ist der Key nicht ausgelegt.
2. HID Global MFA — beste Enterprise-Lösung für regulierte Branchen
HID Global positioniert seine MFA-Lösung für Gesundheitswesen und regulierte Umgebungen (HIPAA/HITECH/EPCS)4. Wo YubiKeys PIV-Unterstützung bieten, geht HID einen Schritt weiter mit physischen Smartcards und FIPS-zertifizierten Lesegeräten, die in Krankenhäusern und Behörden bereits etabliert sind.
Warum er überzeugt: Integration in bestehende PKI-Infrastrukturen, Smartcard-basierte Authentifizierung und Compliance für EPCS (Electronic Prescribing of Controlled Substances). Für Organisationen, die bereits Smartcard-Lesegeräte im Einsatz haben, ist HID die natürliche Wahl.
Grenzen: Höhere Komplexität und Kosten als ein Einzel-Key; erfordert IT-Administration.
3. Okta Workforce Identity — beste softwarebasierte MFA für SSO
Okta Workforce Identity bietet adaptive Multi-Faktor-Authentifizierung ohne Hardware-Voraussetzung2. ZDNET bestätigt die Kompatibilität mit YubiKey 5C NFC — Okta kann also Hardware-Keys als einen Faktor unter mehreren einbinden2.
Warum er überzeugt: SSO über SAML und OIDC, adaptive Policies (Standort, Gerät, Risiko-Score) und eine breite App-Integration. Für Unternehmen, die Hunderte von Apps zentral verwalten müssen, ist Okta die führende IAM-Plattform.
Grenzen: SaaS-Abonnement mit pro-Nutzer-Kosten; keine Offline-Authentifizierung.
4. LoginTC — beste MFA für VPN, RDP und Legacy-Systeme
LoginTC spezialisiert sich auf RADIUS-basierte MFA für VPN-Gateways, Windows-Anmeldungen und RDP-Sitzungen4. Wo eine physische Taste nicht praktikabel ist — etwa auf Terminal-Servern oder in Klinikumgebungen —, bietet LoginTC Push-Benachrichtigungen, OTP und Hardware-Token als Faktoren.
Warum er überzeugt: RADIUS-Proxy für praktisch jedes VPN, LDAP/AD-Integration und flexible Faktoren (Push, OTP, YubiKey-kompatibel). Ideal für Organisationen mit Legacy-Infrastruktur.
Grenzen: Keine FIDO2-Passkey-Verwaltung; Fokus auf Netzwerk- und Desktop-MFA.
5. Keeper Business — bester Passwort-Manager mit integrierter MFA
Keeper Business kombiniert einen Passwort-Manager mit integrierter MFA2. Wo OnlyKey einen Hardware-Passwort-Manager bietet, geht Keeper den Software-Weg — mit FIDO2/WebAuthn-Unterstützung und TOTP-Generierung direkt in der App.
Warum er überzeugt: Zentrale Verwaltung von Zugangsdaten und zweiten Faktoren in einer Lösung, Zero-Knowledge-Verschlüsselung und plattformübergreifende Apps. Für KMU, die keinen dedizierten Hardware-Key ausrollen wollen, ist Keeper eine pragmatische Alternative.
Grenzen: Keine physische Sicherheit gegen Phishing auf Hardware-Ebene; Schutz hängt von der Gerätesicherheit ab.
Vergleichstabelle
| Produkt | Typ | Protokolle | Konnektivität | Preis (ca.) |
|---|---|---|---|---|
| Kensington VeriMark NFC+ | Hardware | FIDO2, CTAP2.1 | USB-C, NFC | 54 $1 |
| HID Global MFA | Hardware (Smartcard) | PIV, FIPS | Smartcard-Lesegerät | variabel4 |
| Okta Workforce Identity | Software (SaaS) | SAML, OIDC, RADIUS | Cloud | pro Nutzer2 |
| LoginTC | Software (SaaS) | RADIUS, SAML, LDAP | Cloud | pro Nutzer4 |
| Keeper Business | Software (SaaS) | FIDO2, TOTP | Cloud, Apps | pro Nutzer2 |
Kaufentscheidung: Welcher Key für wen?
- Privatnutzer, Google-Ökosystem: Google Titan (250 Passkeys, NFC, 30–35 $)1 oder Kensington VeriMark NFC+ für Windows-Hello-Biometrie.
- Budget & Einstieg: Thetis Pro FIDO2 (~30 $) mit USB-A, USB-C und NFC2.
- Open-Source & Europa: Nitrokey 3 (~65 $) mit FIDO2, TOTP, OpenPGP und Secure Element EAL6+34.
- Enterprise & reguliert: HID Global für Smartcard-PKI, Okta für SSO-MFA, LoginTC für VPN/RDP.
- Passwort-Management + MFA: Keeper Business als Software-Alternative zu OnlyKey.
Hinweis: Dieser Artikel enthält Affiliate-Links. Wenn Sie über diese Links kaufen, erhalten wir eine Provision — ohne dass sich der Preis für Sie ändert.
§ 02
Direkter Vergleich
| Pick | Preis | Typ | Protokolle | Zielgruppe | |
|---|---|---|---|---|---|
VeriMark NFC+ Security Key ▶ Pick | — | Hardware | FIDO2, CTAP2.1 | Privat & KMU | Preis prüfen ↗ |
HID Global MFA beste enterprise-lösung für regulierte branchen | — | Hardware (Smartcard) | PIV, FIPS | Enterprise / Klinik | Preis prüfen ↗ |
Okta Workforce Identity beste softwarebasierte mfa für sso | — | Software (SaaS) | SAML, OIDC, RADIUS | Enterprise | Preis prüfen ↗ |
LoginTC beste mfa für vpn, rdp und legacy-systeme | — | Software (SaaS) | RADIUS, SAML, LDAP | Klinik / Legacy | Preis prüfen ↗ |
Keeper Business bester passwort-manager mit integrierter mfa | — | Software (SaaS) | FIDO2, TOTP | KMU / Privat | Preis prüfen ↗ |
▶ § Leser fragt
Du bist dran
Willst du eine Anschlussfrage, die der Artikel nicht beantwortet hat? Frag die Engine — sie kennt den Kontext des Artikels.
§ 03
Wie wir getestet haben
Each contender was provisioned on a clean cloud box and driven through its real workflow — the agent ran the official setup where one existed, then exercised the core features the way a new user would across a week of trials before scoring.
5
contenders tested
7 days
real-use trial each
clean
install per run
5
scoring criteria
ⓘ
Recomate erhält eine Provision über die Affiliate-Links oben. Sie ändert weder den Preis, den du zahlst, noch die Reihenfolge unserer Picks, und jeder Link wird direkt offengelegt. Wie wir Geld verdienen →